
 loading...
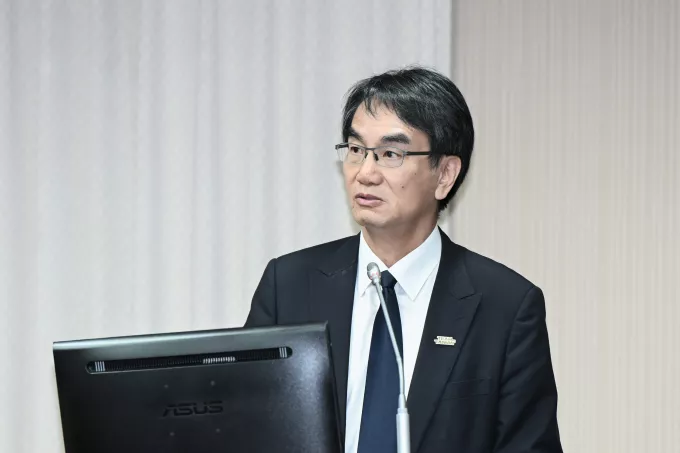


立法院交通委員會9日審查數位發展部相關預算案,國內近期頻傳資安事件,引發朝野立委高度關注。數發部長林宜敬表示,91APP遭駭事件,初步研判與中國開發的AI駭客工具Artex有關,數發部將運用AI工具協助政府機關及企業強化資安防護。
兩大資安事件
永豐銀行新版行動銀行系統11月3日發生異常轉帳,419名客戶共427筆交易遭轉出約4千多萬元,款項全數匯入台北富邦銀行同一帳戶並已遭凍結。另外,電商系統服務商91APP於10月3日遭駭客入侵,恐波及1,329個品牌、近480萬名消費者。
針對永豐銀行事件,林宜敬說明,該銀行使用的軟體來自海外大型銀行軟體公司,全球約有80%至90%的銀行採用,這次事件可能涉及安全設定錯誤、更新程式未完成升級,或遭駭客攻擊等原因。目前資安署、資安院已協助金管會調查,但因金管會是永豐銀行的主管機關,考量金融秩序,不便對外公布調查細節。
至於91APP遭駭事件,林宜敬表示,資安署初步研判是業者內部使用的2套開源軟體未更新至最新版本,導致部分漏洞未及時修補。據他了解,此次攻擊源自中國開發的AI駭客工具「Artex」。Artex屬於Agentic AI資安工具,能快速、大量攻擊各個網站,近期也在日本、韓國造成重大影響,當地甚至有多家銀行遭到攻擊。
立委籲建立跨機構聯防機制
國民黨立委魯明哲表示,隨著金融服務逐漸轉向網路銀行,金融機構面臨的資安攻擊型態也日益複雜。他認為,永豐銀行異常轉帳事件不能只當成單一銀行的個案處理,更重要的是建立跨銀行、跨機構的資安資訊共享機制,讓公營、民營銀行都能掌握攻擊情資、共同防禦。他也提醒,金融機構使用的第三方軟體可能成為破口,應將軟體供應商納入資安管理與演練。
國民黨立委萬美玲則詢問,除了91APP與上半年遭攻擊的簡訊平台EVERY8D外,近期是否還有其他電商業受害。對此,林宜敬坦言確實有其他業者受影響,數發部發現後已協助修補,規模較大的企業約有5、6家,若加上規模較小的企業,受影響家數更多。
民進黨立委李昆澤指出,目前《資通安全管理法》主要規範公務機關、國營事業及特定非公務機關,一般民間企業遭遇資安事件並無法定通報義務,也缺乏統一整合單位,相關權責不夠明確。他建議,數發部應先盤點上市櫃公司及金融業既有通報規範,避免企業重複通報,再研議一般民間企業資安事件通報法制化的標準及適用範圍。
數發部推動「以AI對抗AI」
面對嚴峻的資安挑戰,林宜敬表示,數發部將協助中小企業運用軟體大廠發布的漏洞修補程式(Patch)及時更新系統。此外,數發部已與Anthropic、OpenAI、Google、Microsoft等4家業者合作,運用AI模型協助各部會掃描,也會協助民間企業取得相關工具,教導企業以AI對抗AI。◇