
 loading...


外交部領事事務局網站遭駭,逾7萬張護照大頭照及2.6萬份授權書掃描檔外洩。數位發展部長林宜敬11月指出,事件起因是委外廠商更新系統時設定錯誤,讓原本沒有問題的系統出現新漏洞,駭客再利用AI工具掃描,發現漏洞並入侵竊取資料。立委質疑政府機關委外資安管理是否出現漏洞,資安署表示,機關在系統變更後應確認符合安全標準,必要時可委託第三方顧問協助。
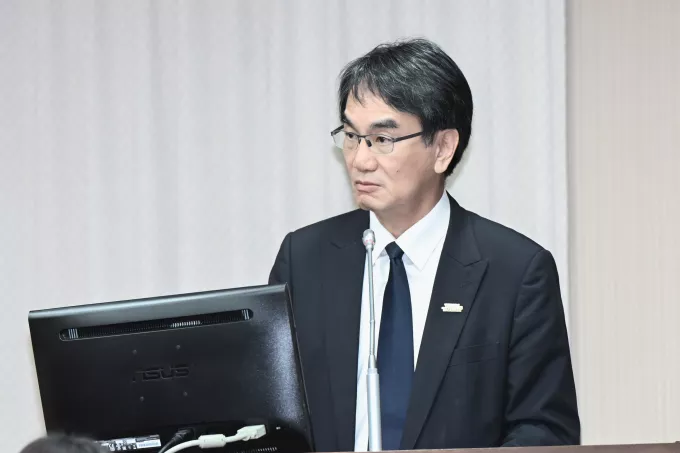
立法院交通委員會18日審查116年度中央政府總預算案中數位發展部數位產業署的單位預算,邀請林宜敬列席備詢。國民黨立委萬美玲關切領務局網站遭駭事件,詢問究竟是網站本身存在漏洞,還是委外廠商未依契約履行資安防護措施。
根據領務局公布資料,該局4日發現部分網站疑似遭駭客入侵,遭未經授權取得的資料包括7萬2702個護照大頭照檔案、2萬6072筆駐紐約辦事處驗證的授權書掃描檔,以及774件亞太經濟合作商務旅行卡(ABTC)申請資料。
林宜敬:駭客利用AI發現漏洞
林宜敬答詢表示,依他了解,遭入侵的是領務局網站,並非外交部本部網站。事件發生原因是委外廠商在進行系統更新時設定錯誤,「等於是原來沒有問題的部分,因為設定錯誤而產生了一個新的漏洞」。駭客利用AI工具進行掃描,發現漏洞後侵入領務局系統,並取得部分資料。
國民黨立委洪孟楷質疑,公務機關缺乏資安專業,委外廠商更新系統後產生漏洞,卻仍直接上線,數發部是否善盡資安主管機關的把關責任。
對此,數發部資通安全署署長蔡福隆表示,軟體開發及變更管理都有既定資安規範,機關在廠商完成系統變更後,必須自行確認是否符合安全標準;如果缺乏相關技術能力,也可以委託第三方顧問協助確認,就目前掌握情況,領務局在這起案件中並未尋求第三方顧問確認。
林宜敬說,全國公私部門數量龐大,資安署人力不到200人,無法親自逐一審查所有機關的資訊系統,必須透過制度指引,結合各部會及民間專業資源共同防禦。
針對民眾關心的個資外洩風險,領務局12日已公開致歉,並表示相關網站經修復後已恢復上線。依目前調查結果,尚未發現護照大頭照以外的姓名、出生日期、身分證字號及護照號碼等申辦資料遭到取得。
領務局強調,此次遭竊的護照大頭照及授權書掃描檔,不影響已核發護照的效力及正常使用,民眾無須因此立即換發護照;相關授權書的驗證效力及未來核發的ABTC卡使用也不受影響。
外交部日前也表示,已採取一系列強化資安措施,包括要求外派及新進人員接受資安講習,並透過5層稽核制度強化外館資安管理,定期進行資安健檢、稽查,同時導入外部攻擊面管理及暗網監控工具。
隨著AI工具改變網路攻擊方式,數發部也正研議擴大《資通安全管理法》納管範圍。資安署表示,未來可能以風險或產業別為導向,從近2000家上市櫃公司開始,逐步擴及大型企業,但仍須視社會溝通及立法院共識而定。
蔡福隆指出,資安法屬於管制規定,納管企業必須依法通報、辦理相關資安事項並接受稽核,未依規定辦理也可能受罰,因此企業未必願意接受更多管制,但隨著資安風險升高,部分大型企業可能逐漸接受政府納管。
對於企業及機關如何降低遭駭風險,蔡福隆提出「四個最小化」原則,包括曝險最小化、授權最小化、漏洞最小化及個資最小化。他指出,已下架的網站或備份、備援及測試設備,不應繼續暴露在網路上;帳號權限應盡量縮小,發現漏洞就要立即修補,也不應蒐集不必要的個人資料,以降低資安事件可能造成的損害。◇